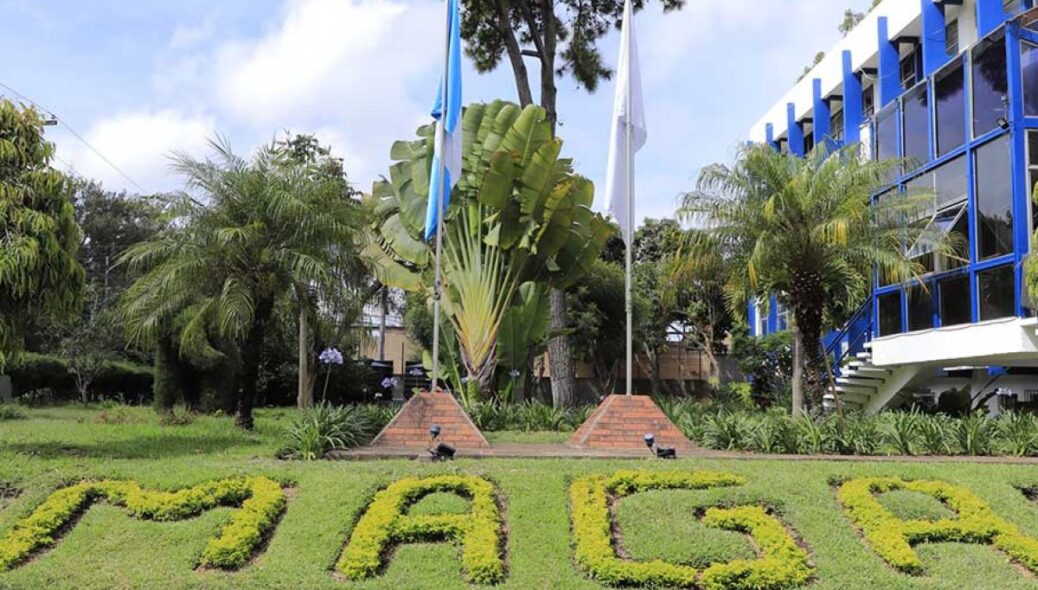
El primero de estos fue el registrado desde el domingo en la plataforma Tu Empleo, administrada por el Mintrab, el cual fue confirmado por la misma institución esta mañana. “El ataque fue dirigido al software que gestiona la plataforma Tu Empleo”, indicaron las autoridades en un comunicado.
“Desde el inicio de la gestión 2024-2028 se establecieron prioridades en materia informática, debido a un análisis interno de los sistemas existentes. Por ello, se inició un proceso de actualización y mitigación de forma progresiva de la seguridad de los sistemas informáticos con el objetivo de reducir las brechas de seguridad, simplificación de trámites y mejorar los servicios a la población”, señalaron en el documento.
Este incidente informático ocurrió el domingo y, para realizar las averiguaciones, se dio de baja el portal Tu Empleo. Las autoridades determinaron que esto pasó debido a que la plataforma tenía un código de programación antiguo. Indicaron que la restauración del sitio se dio con las medidas de seguridad necesarias.
“Desde la Dirección de Sistemas de Información, se han tomado medidas para cerrar la brecha de seguridad, subsanar la vulnerabilidad y ejecutar las medidas de mitigación necesarias para salvaguardar la integridad de la información institucional. Nuestros equipos continúan revisando todos nuestros sistemas para prevenir futuros incidentes informáticos”, afirmaron.
Situación en la Usac y URL
La cuenta de X, Vecert Analyzer, publicó un informe sobre un ataque cibernético en contra del Sistema Integrado de Información Financiera (SIIF) de la Usac.
Según la información, un usuario de nombre “MrGoblinciano” ha publicado una base de datos que contiene información financiera sensible relacionada con los empleados de la institución.
Indicaron que dicha información contiene datos correspondientes a los años 2025 y 2026, asegurando que con esa fuga de información se están exponiendo datos financieros.
La Usac informó que, tras un análisis, se confirmó que se dio un ataque cibernético en contra del SIIF. “Los sistemas, servicios y bases de datos no fueron alterados ni manipulados”, indicó Marco Fuentes, jefe del Departamento de Procesamiento de Datos de la Usac.
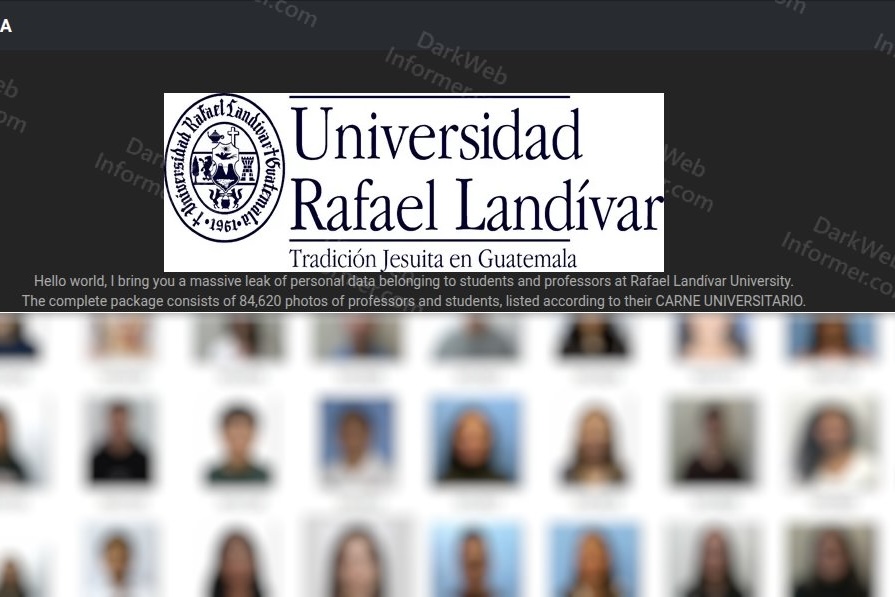
Según el sitio Dark Web Informer, la URL habría sufrido una brecha de seguridad, en la que se filtraron más de 84 mil fotos de estudiantes y profesores. En este informe también se señala a “MrGoblinciano”.
La URL emitió un pronunciamiento en el cual indicaron que están al tanto de la situación y que un equipo multidisciplinario se encuentra analizando la información para analizar la veracidad y el alcance.
“Agradecemos mantener la calma y atender únicamente la información que se traslade por medio de nuestros canales oficiales. Una vez se concluya con el análisis, compartiremos una actualización de la situación”, indicaron.
Estos ataques cibernéticos se suman al que ocurrió a principios de abril, cuando se reportó un posible robo de datos de la Dirección General de Control de Armas y Municiones (Digecam).