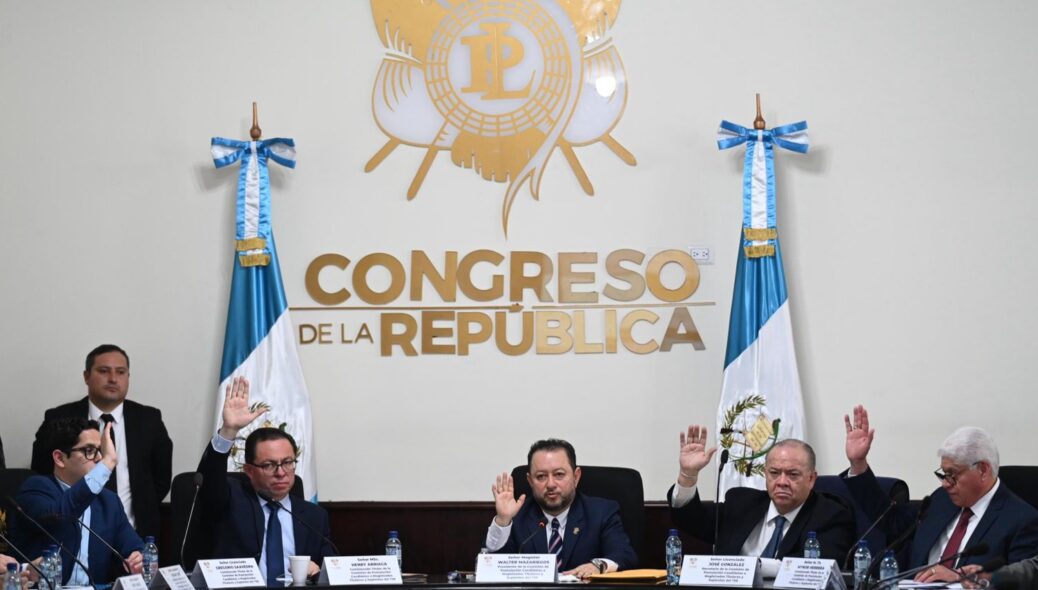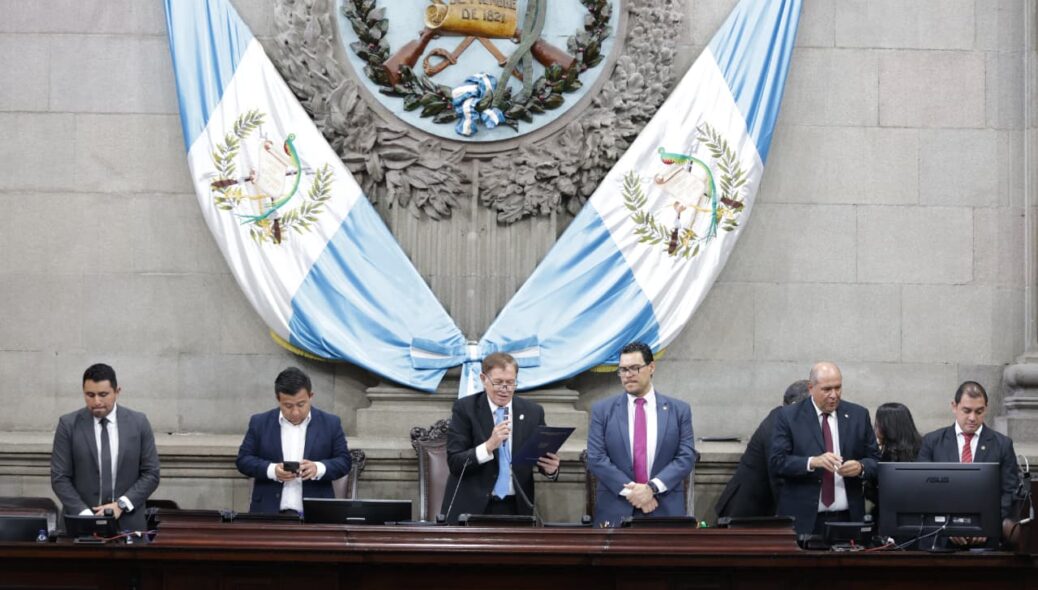
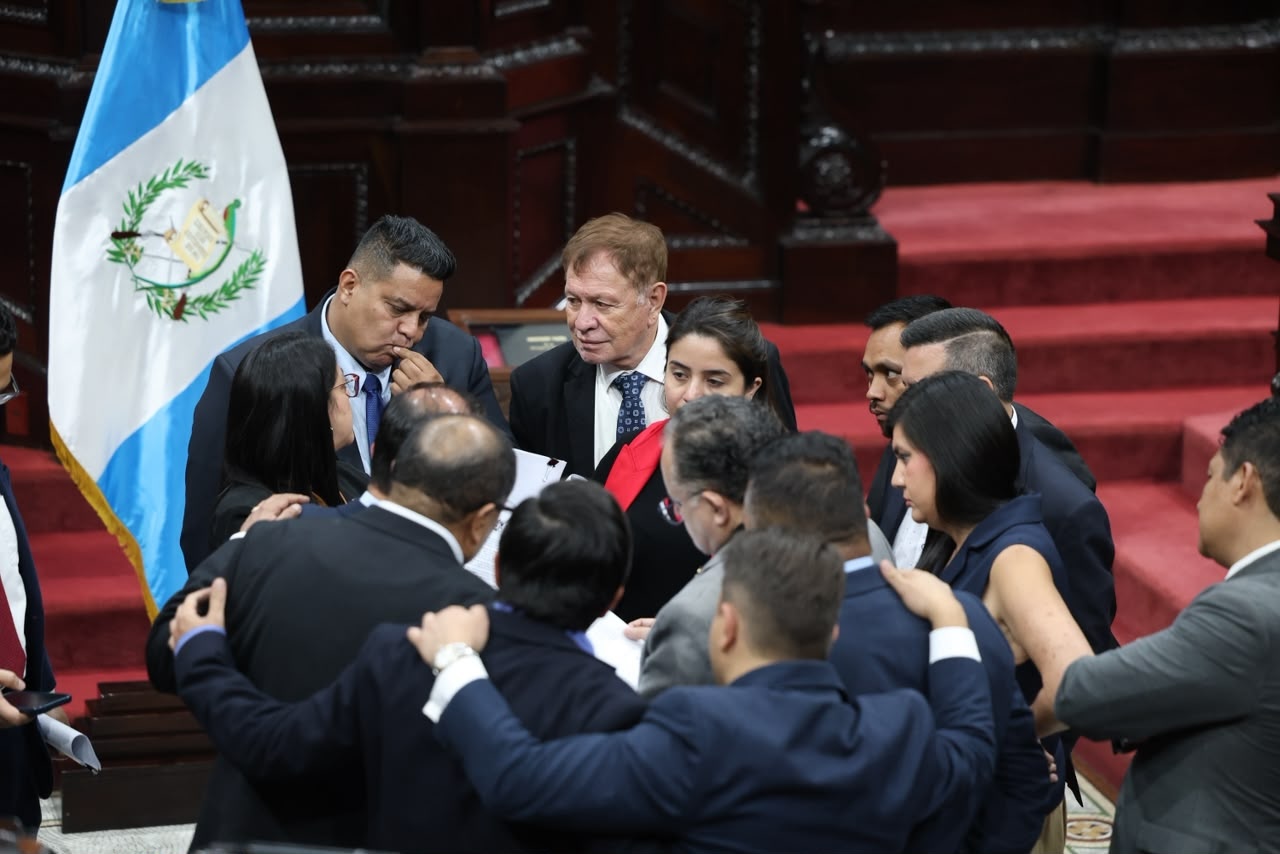
Con un total de 121 votos a favor y 10 en contra, el Congreso de la República aprobó el martes de urgencia nacional el Decreto 26-2026, Ley Marco de Ciberseguridad, una nueva normativa que establece reglas administrativas, jurídicas y penales en materia de ciberseguridad.
Sin embargo, la presentación de al menos 20 enmiendas redujo las penas en la mayoría de los delitos contemplados en la ley.
Previo a su aprobación, en abril de este año el Congreso la había regresado a la Comisión de Asuntos de Seguridad Nacional, presidida por Jorge Mario Villagrán, para un nuevo análisis, luego de que ya había sido conocida en su tercer debate.
La iniciativa estaba agendada para su aprobación en primer debate, sin embargo, la diputada oficialista, Victoria Godoy Palala, presentó una moción para que fuese declarada de urgencia nacional, lo que fue respaldado con 109 votos.
Momentos después, el Congreso inició con la aprobación por artículos y se presentaron un total de 20 enmiendas, las que fueron planteadas por los diputados Godoy Palala, Nadia De León Torres, Elmer Palencia Reyes y José Inés Castillo.
Según un análisis de la asociación civil Poder Ciudadano, las enmiendas aprobadas por el Congreso bajaron las penas en la mayoría de los ciberdelitos e incluso se suprimió un artículo que había duplicado las penas de los delitos sexuales contra menores cometidos por medios digitales.
Delitos contra menores de edad
En el artículo 52 de la Ley Marco de Ciberseguridad habían quedado establecidos los delitos contra menores de edad por medios digitales.
El artículo duplicaba las penas de varios delitos sexuales contra personas menores de edad, entre ellos los de pornografía infantil, cuando se cometen con tecnologías de la información.
Sin embargo, una de las enmiendas presentadas suprimió por completo dicho artículo, lo que fue aprobado con 113 votos a favor y 17 en contra.
Según información recopilada por Poder Ciudadano, en el pleno del Congreso no hubo una justificación para la aprobación de dicha enmienda, que fue presentada por los diputados Godoy Palala, De León Torres, Palencia y Castillo.
Reducción en otros delitos
El artículo 43, que originalmente establecía penas de 8 a 10 años de prisión contra quien accediera sin autorización, por cualquier método, a todo o parte de un sistema informático infringiendo medidas de seguridad, dejó las penas con entre 4 y 6 años de prisión, eliminando además, los casos agravados.
En el artículo 44, se aprobó una enmienda que redujó la pena por interceptar datos de transmisiones no públicas, la cual pasó de entre 6 y 8 años de prisión a 5 y 8 años respectivamente.
Mientras la enmienda al artículo 45 redujo la pena por borrar, dañar o alterar datos sin autorización, que establecía condenas que de entre 6 y 10 años, reduciendolas a 5 y 7 años.
En el artículo 46 se fijaron penas entre 5 y 8 años por el delito de sabotear el funcionamiento de un sistema, dejando sin efecto las penas entre los 15 a 20 años cuando afecta servicios esenciales, infraestructuras críticas o la seguridad nacional.
Mientras que el artículo 47 que se refiere a la falsificación de datos, contemplaba penas entre 8 y 10 años de cárcel y fue reducido a 2 y 6 años, sin tener en cuenta casos agravados.
La apropiación de identidad ajena contemplada en el artículo 48 fijaba penas de 4 a 8 años de prisión por adoptar o suplantar la identidad de otra persona y de 8 a 10 si afectaba datos financieros, pero con los cambios, las penas pasaron de 2 a 4 años y de 3 a 6 años si se infringen medidas de seguridad.
El delito de fraude informático, establecido en el artículo 49, redujo la pena mínima de 6 a 4 y dejó la máxima en 8 años de prisión.
La Ley Marco de Ciberseguridad entrará en vigencia 30 días después de su publicación en el Diario de Centro América.